安卓 / Linux / macOS / Windows 四大主流系统曝隐私风险:靠文件变化侧推监控用户
IT之家 9 月 26 日消息,来自奥地利格拉茨工业大学的研究者发现,在安卓、Linux、macOS、Windows(按字母排序)等几乎所有主流操作系统中,其自带的文件变更通知子系统存在被滥用的风险,攻击者可能借此构建用户画像。
该研究由博士生 Sudheendra Raghav Neela 和教授 Daniel Gruss 主导,相关论文计划于今年 11 月在荷兰海牙举行的 ACM CCS 2026 会议上发布。
对于普通用户来说,这种攻击方式在实际操作中存在较多限制,需要在用户设备上运行恶意软件,并获取本地访问能力。研究也指出,目前没有证据表明已有黑客利用该漏洞实施攻击。
从工作原理来看,研究人员指出,现有主流系统都配备了文件变更通知子系统,在文件被创建、修改或删除后,支持应用程序订阅相关通知。IT之家援引博文介绍,文本编辑器、杀毒软件和文件同步客户端等工具都依赖这一机制:
- 在 Linux 上,该子系统称为 inotify(自 2005 年起引入)
- 在 Android 上称为 FileObserver(2008 年)
- 在 Windows 上称为 ReadDirectoryChangesW(2000 年)
- 在 macOS 上称为 FSEvents(2007 年)
研究人员表示,某些应用即使无法查看文件内容,也可能通过文件名和文件变化时间,推测用户的操作、浏览行为和通信活动。研究显示,通过这种“行为侧写”方式,攻击者能够监测用户何时敲击键盘、何时接收或删除文件,以及网站访问和应用活动。
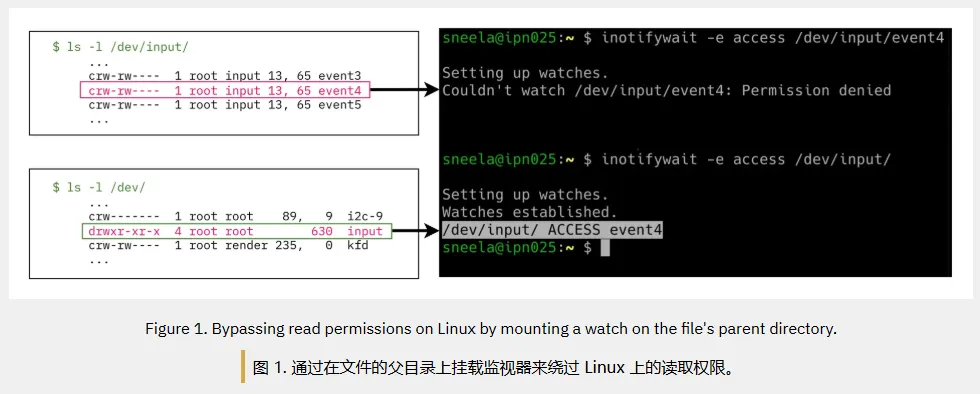
在 Linux 上,通过监听可读的 /dev/input 目录,即可精确捕捉每次按键的时刻。在七名测试用户中,该攻击的按键检测准确率介于 93.1% 至 100% 之间。Linux 内核针对 CVE-2025-68788 进行了部分加固,防止 inotify 对特殊文件生成某些访问和修改事件。
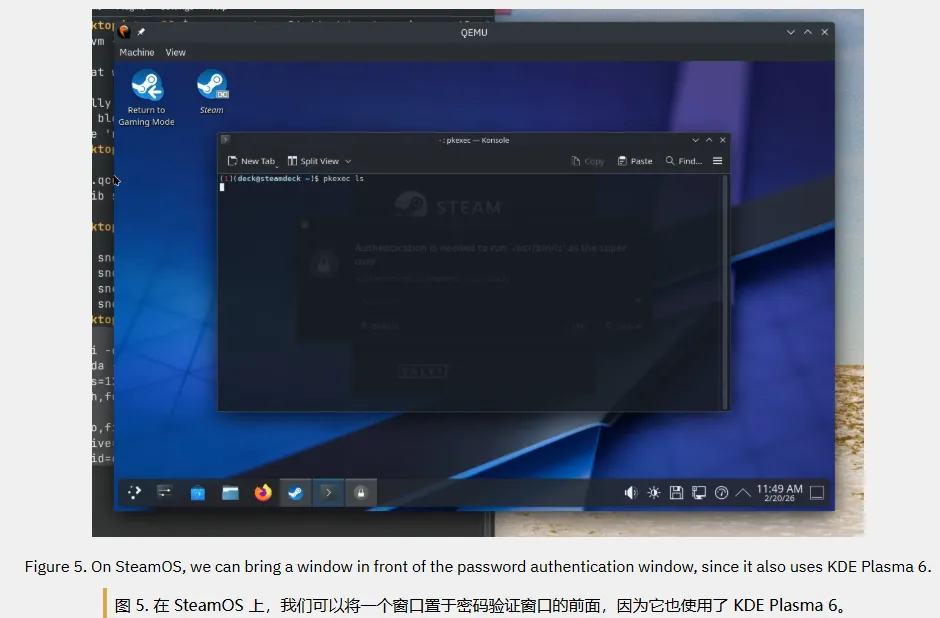
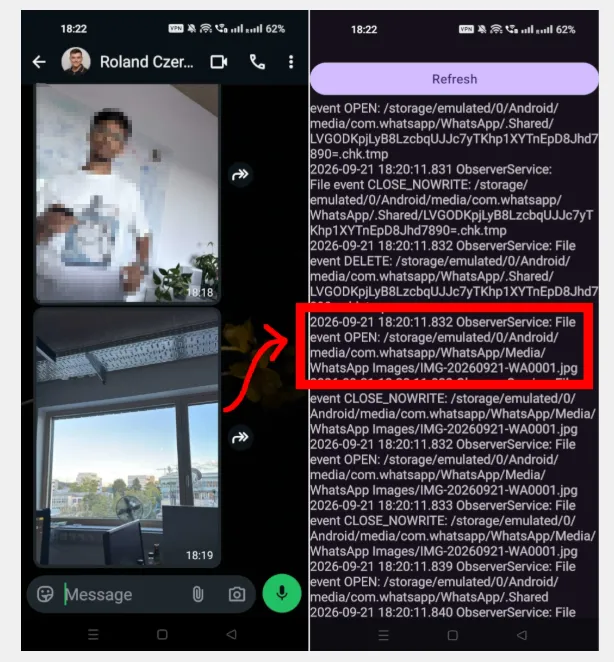
在 Windows 上,只需在 C:\ 盘根目录放置一个监听器,操作系统便会上报机器上每个文件变更的完整路径。在安卓系统上,在谷歌 Pixel 和三星 Galaxy 手机上测试,一个无需申请任何权限的应用能够监测 WhatsApp 的媒体事件,从而掌握照片、视频和文件的发送或接收时机。
针对此类安全风险,爱游戏中国提醒用户注意设备安全,避免在未知来源安装恶意软件。